2026年10月21日に修正版が公開されたPHPの重大な脆弱性は、更新しないと、外部からサーバー上でプログラムを実行される(リモートコード実行)おそれがあるとされています。
ただし、レンタルサーバーで事業者が対応済みなら、利用者が今すぐやることは多くありません。
この記事では、筆者が使っているエックスサーバーを例に、「自分に必要な対策」の見分け方を説明します。
何が起きたの?
PHPのセキュリティチームは10月20日(協定世界時:UTC。日本時間より9時間遅い時刻)、2件の重大な脆弱性を修正するリリースを予告しました。
深刻度は2件とも、10点満点中9.2(Critical)です。公開は日本時間の10月21日23時でした(piyolog)。
23時ごろに公開された修正版は、PHP 8.5.12、8.4.27、8.3.36、8.2.35です。報道では、認証なしでリモートからコードを実行される脆弱性とされています(Impress Watch)。
国家サイバー統括室と高市総理は、公開前から次のことを呼びかけました(Impress Watch、高市総理のX投稿)。
- 公開しているウェブサイトでPHPを使っているか確認する
- 修正パッチを速やかに適用できるよう準備する
- すぐに適用できない場合は、サイトの一時停止もリスクを減らす方法の一つ
PHPチームの予告を受けて、ゲーム、通販、保育園向けサービスなどが、修正版の公開前から予防的にサービスを止めました。エックスサーバーも、同じ時期に管理画面などを止めています。
実際の悪用について、IPAとオーストラリアの機関は、21日時点で確認していないとしています。
ただし、攻撃に使えると主張するコードが出回り始めたという報告もあります(piyolog)。
そのため、更新は急ぐ必要があります。
「脆弱性」ってなに?
プログラムの弱点のことです。
家にたとえると、「特定の窓の鍵がかからない」という欠陥が見つかった状態です。
弱点が公表されると、悪意のある人にも知られます。
だから、直す側は公表の前後に素早く動きます。
PHPってなに?
PHPは、Webサイトを動かすためのプログラム言語です。
WordPressをはじめ、多くのブログやサイトの裏側で動いています。
「WordPressでブログを作っているなら、PHPを使っている」と考えてください。
自分のサイトは関係ある?
まず、PHPを使っているかを確認します。
- WordPressで作ったサイトは、PHPで動いています
- WordPressの管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」で、PHPのバージョンを確認できます
- HTMLだけで作った静的なサイトは、PHPを使っていないことが多いです
必要な対策は、環境によって変わる
PHPを更新するのが誰かで、利用者がやることが変わります。
| 使っている環境 | PHPの更新は誰がやる? | 利用者がやること |
|---|---|---|
| 一般的なレンタルサーバー(エックスサーバーなど) | 事業者 | 事業者の案内を確認し、PHPのバージョンが新しいか見る |
| VPS、クラウド、自分で管理するサーバー | 自分 | 各系統の修正版(8.5.12、8.4.27、8.3.36、8.2.35)以降へ、できるだけ早く更新する。難しければ、サイトの一時停止も検討する |
| 製品や機器の中でPHPが動いているもの | 提供元 | 製品のマニュアルや提供元のセキュリティ情報を確認する(IPAの案内) |
サイトは止めるべき?
政府は、すぐに修正版を適用できない場合、サイトを一時的に止めることもリスクを減らす方法の一つだと案内しています。
更新できているなら、止める必要はありません。更新できず不安なときの選択肢、と考えてください。
事例:エックスサーバーの場合
エックスサーバーは、10月21日(水)16:00から、公式サイト、アカウント管理画面、サーバーパネル、WEBメール、ファイルマネージャなどを一時停止していました。
6:45時点のお知らせには、不正アクセスが発生したための対応ではないと書かれていました。
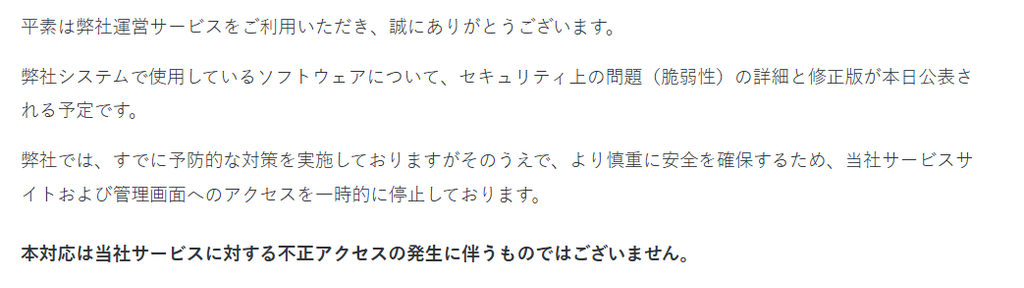
2026年10月22日(木)9:30 時点のお知らせでは、シンクラウドの各種サービスを除き、アカウント管理画面および各種機能の提供を再開したとしています。
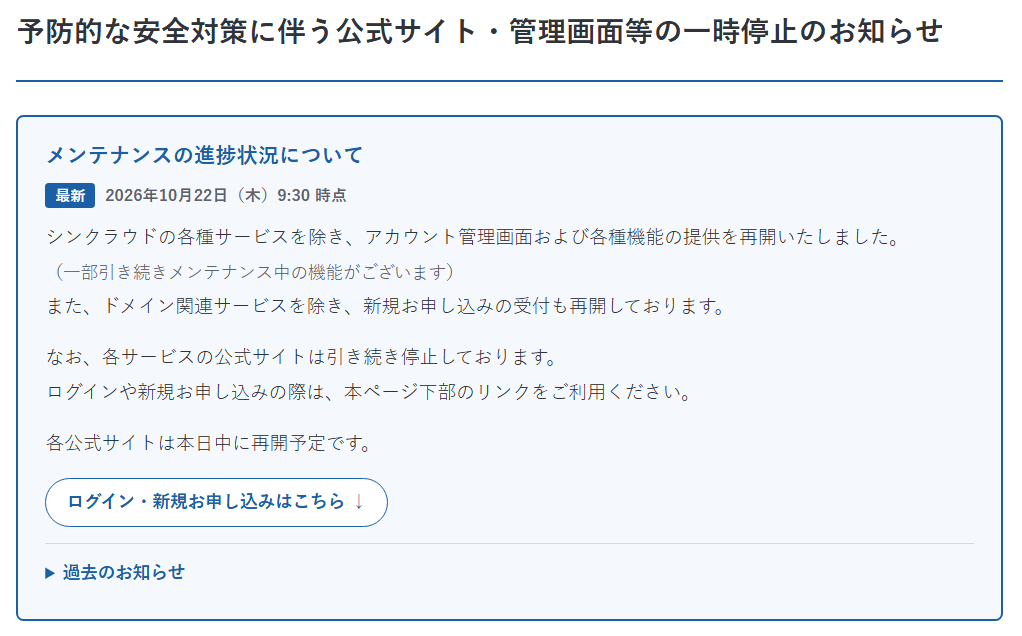
出典:エックスサーバー 2026年10月22日 9:30時点
利用者のサーバーは動き続けている
お知らせでは、利用者のサーバーへの影響はないとされています。
Webサイトの表示と、メールソフトでの送受信は、通常どおり使えます。
10月22日 6:45〜9:30時点の状況
お知らせ本文に脆弱性の名前は書かれていませんが、最新の更新には、PHPの修正パッチの適用状況が載っています。
時期と内容から、今回のPHPの件への対応とみられます。
- PHP 8.2〜8.5:対象のすべてのサーバーで、修正パッチの適用が完了
- それより古いバージョン:一部で準備が整い、確認が終わったものから順次適用中。残りも対応中
- 管理画面の再開:9:30時点の更新には再開したと記載されていました。
利用者が確認すること
■PHP 8.2〜8.5を使っている場合:パッチの適用は完了しています。
サイトを止める必要は基本的にありません。
WordPressのサイトヘルスからチェックしてみました。(2026年10月22日9:50時点)

エックスサーバーでは、公開された修正版と同じ番号の8.4.27が表示されていました。
■それより古いPHPを使っている場合
適用が順次なので、完了まで待つ状態です。影響を受けるバージョンの範囲は、予告の時点では、公式に示されていませんでした。ただし、PHP 5以降に影響しうるという報告もあります(CERT-EUの注意喚起。piyolog経由)。
エックスサーバーのお知らせには、公式の修正版のほか、同社独自の修正を順次適用する予定とあります。
管理画面でPHPのバージョンを確認し、8.2〜8.5への切り替えを検討してください。切り替えると動かなくなるテーマやプラグインがあるので、バックアップを取ってから行います。
それまで待つのが不安で、サイトが止まっても大きく困らないなら、一時的に公開を止めるのも一つの判断です。
■追加の対策
お知らせには、管理画面は再開しました。追加の対策の案内が出ていないか、お知らせで確認してください。
■問い合わせ
サポート窓口は、メンテナンス中は具体的な回答ができないとされています。お知らせページか公式X(@xserverjp)を見るのが確実です。
今日やることチェックリスト
- 自分のサイトがPHPで動いているか確認する
- 契約しているサーバー事業者のお知らせを読む
- PHPのバージョンを確認する(WordPressのサイトヘルスでも見られます)
- WordPress本体、テーマ、プラグインを最新にする
- サイトのバックアップを取る
- 事業者を名乗るメールのリンクからはログインしない(こうしたタイミングは、フィッシング詐欺が増えやすい時期です)
まとめ
- 10月21日に、PHPの重大な脆弱性2件の修正版が公開された
- 更新しないと、リモートからコードを実行されるおそれがある
- レンタルサーバーなら、更新は事業者が行う。利用者は、事業者の案内とPHPのバージョンを確認する
- VPSなど自分で管理するサーバーは、自分でPHPを修正版に更新する。難しければ、サイトの一時停止も選択肢
- エックスサーバーは、PHP 8.2〜8.5のパッチ適用が完了。6:45時点の情報です。9:30の更新に旧バージョンの記載があるか、お知らせで確認してください。
状況は刻々と変わるので、最新の情報は、利用中のサーバー事業者の公式のお知らせで確認してください。
参考
- 修正予告されたPHPの2件の深刻な脆弱性についてまとめてみた(piyolog)
- 国内大手サービスで緊急メンテやサービス停止 PHP脆弱性で対策(Impress Watch)
- 高市総理のX投稿(2026年10月21日)
- エックスサーバー「予防的な安全対策に伴う公式サイト・管理画面等の一時停止のお知らせ」(2026年10月22日 9:30更新版。エックスサーバーのお知らせ)
※本記事は2026年10月22日時点の情報をもとにしています。